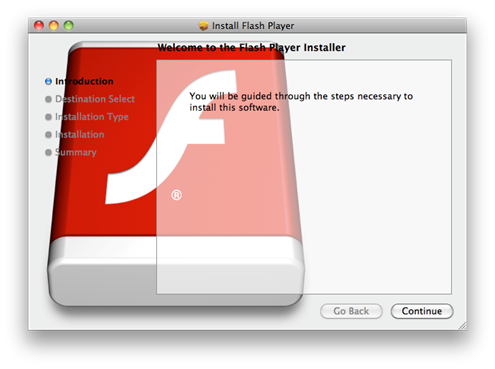
Già negli scorsi mesi diversi software malevoli avevano fatto la loro comparsa nell’ambiente Mac. Questi necessitavano e necessitano comunque di venire installati dall’utente, che deve dare la propria conferma inserendo la password di sistema perché il programma possa effettuare l’installazione. Si è trattato perlopiù di trojan inseriti all’interno dei software di installazione di copie piratate di iLife e iWork, ad esempio, ma con il malware di Flash la situazione si fa più complicata.
L’utente sprovveduto può effettuare l’aggiornamento in buona fede, e venire invece fregato da un installer che ha tutta l’aria di essere autentico. A dare l’allarme è Intego, che ha scoperto come il codice maligno, installato in ~/Library/Preferences/Preferences.dylib, raccolga informazioni riguardo l’utente e le invii ad un server non meglio precisato. Le informazioni rubate includono l’indirizzo MAC del computer, un identificatore che può permettere ai creatori del malware di individuare con esattezza i computer infetti.
Se avete già effettuato l’installazione temo che dovrete aspettare una soluzione da qualche compagnia esperta in sicurezza informatica: Intego sta studiando il codice del malware, e nel frattempo potete sempre rifarvi ad un qualche software anti–spyware aggiornato per bloccare comunicazioni non autorizzate con server misteriosi. Se invece non siete ancora stati colpiti sappiate che l’unico indirizzo a cui potere scaricare con sicurezza un aggiornamento di flash è quello ufficiale di Adobe: adobe.com/products/flashplayer.